
Собеседование сетевого инженера: вопросы, ответы и практический кейс
Собеседование сетевого инженера: маршрутизация, MTU и безопасная диагностика. Кейс с зависающей передачей, расчётами пакетов и готовым решением.
На этой странице
На собеседовании сетевого инженера покажи цепочку доказательств: где проходит трафик, на каком участке нарушается ожидаемое поведение и какая проверка различает две гипотезы. Знание команд полезно, если ты объясняешь, что их результат доказывает. Один успешный ping не подтверждает исправность всего приложения, а timeout не называет причину потери.
Ниже — вопросы по коммутации, маршрутизации и диагностике, затем полный авторский кейс IPv4 Path MTU Discovery. Открой схему и решение для копирования или скачай набор пакетов и проверку расчётов. Это синтетический стенд на бумаге: команды Windows приведены как образцы чтения диагностики, не как фактически выполненный сетевой эксперимент. Исполняемая Python-проверка подтверждает арифметику данных, а не состояние Cisco, Juniper или рабочей сети.
Что уточнить о роли
Узнай, какие сети предстоит сопровождать: офис, дата-центр, операторская инфраструктура, облако или распределённые площадки. Уточни производителей, глубину ответственности, наличие дежурств и право менять конфигурацию. Инженер доступа и инженер ядра могут обсуждать одни протоколы на разном масштабе.
Подготовь один свой инцидент или честный учебный разбор. Назови исходный симптом, границу изменения, собранные данные, решение и проверку после него. Не обещай восстановление по памяти без резервного доступа и согласованного плана возврата. На интервью безопасный порядок работы — часть профессионального ответа.
Если предлагают CLI, уточни ОС и устройство. Ключи ping, названия интерфейсов и вывод маршрутов отличаются между Windows, Linux, macOS и сетевыми платформами. Команду одного семейства нельзя механически запускать на другом.
Вопросы с объяснением
Чем L2-связность отличается от L3-доступности? Коммутируемый сегмент и MAC-адреса помогают доставлять кадры внутри соответствующей сети. Для адресата в другой IP-сети нужен маршрут через следующий узел. Наличие линка не доказывает правильность VLAN, IP-адреса, маски и маршрута. Я начну с того, где должны находиться участники и какой путь ожидается.
Почему два адреса из «одного диапазона» не обязательно общаются? Нужно знать маски, VLAN, ограничения порта, состояние соседства и политики. Визуально похожие адреса не устанавливают общую подсеть. Сначала сопоставлю конфигурацию обоих концов и ожидаемую адресацию; затем проверю фактический путь в разрешённых пределах.
NAT заменяет межсетевой экран? Преобразование адресов и политика допуска — разные функции. Их часто выполняет одно устройство, но из наличия NAT нельзя вывести конкретные правила доступа. Для проблемы соединения нужны исходный и преобразованный потоки, состояние таблицы, направление и журнал решения политики.
Если DNS вернул адрес, проблема DNS исключена? Подтверждено только, что конкретный запрос дал конкретный ответ. Адрес может быть неверным для клиента, устаревшим или относиться к другому маршруту. Сравню ожидаемое имя, тип записи, полученный адрес и прямое обращение с корректным именем приложения. Не стану менять общий DNS только из-за одной неудачной загрузки.
Успешное TCP-рукопожатие доказывает работу передачи? Оно показывает прохождение небольших служебных сегментов и установление соединения в наблюдаемой точке. Большие пакеты, обратный путь, TLS, приложение и ограничения по времени этим не проверены. Поэтому «порт открыт» и «файл скачивается полностью» — разные утверждения.
Что измеряет MTU? Для IP-маршрута нас интересует максимальный размер IP-пакета на участке без необходимости фрагментации в рассматриваемом сценарии. Ethernet-кадр включает дополнительные поля канального уровня; размер полезной нагрузки ping — только часть IP-пакета. При туннеле учти внешние заголовки и фактический MTU интерфейса, а не только привычное число 1500.
Чем IPv4 PMTUD отличается от IPv6? Классический IPv4-процесс использует DF и сообщение ICMP о необходимости фрагментации. В IPv6 маршрутизаторы не фрагментируют пакет по дороге; для обнаружения предела используются соответствующие сообщения Packet Too Big и правила IPv6. Размеры заголовков и команды надо разбирать отдельно. Переносить арифметику IPv4 в IPv6 нельзя.
Полное условие: маленькие пакеты проходят
IPv4-клиент обращается к сервису через туннельную границу. На обычном локальном Ethernet MTU равен 1500, но минимальный MTU на всём рассматриваемом пути составляет 1400 байт. В этом упражнении IPv4-заголовок без опций занимает 20 байт, ICMP Echo — 8 байт, TCP-заголовок без опций — 20 байт. Входные числа заданы интервьюером, а не измерены в интернете.
Маленький ping проходит. Echo с установленным DF и полезной нагрузкой 1372 байта проходит, с 1373 — нет. TCP-рукопожатие завершается. Передача данных большими сегментами останавливается с повторными отправками. В синтетическом захвате на границе видно: маршрутизатор формирует IPv4 ICMP Destination Unreachable, Type 3 Code 4 с MTU 1400, но правило на обратном пути отбрасывает это сообщение. До отправителя оно не доходит.
Задача: объяснить наблюдения, рассчитать пределы и предложить проверяемый порядок исправления. Не нужно менять реальные устройства. Нельзя делать диагноз только по отсутствующему ответу на ping: в условии дополнительно даны размеры и захват обратного ICMP.
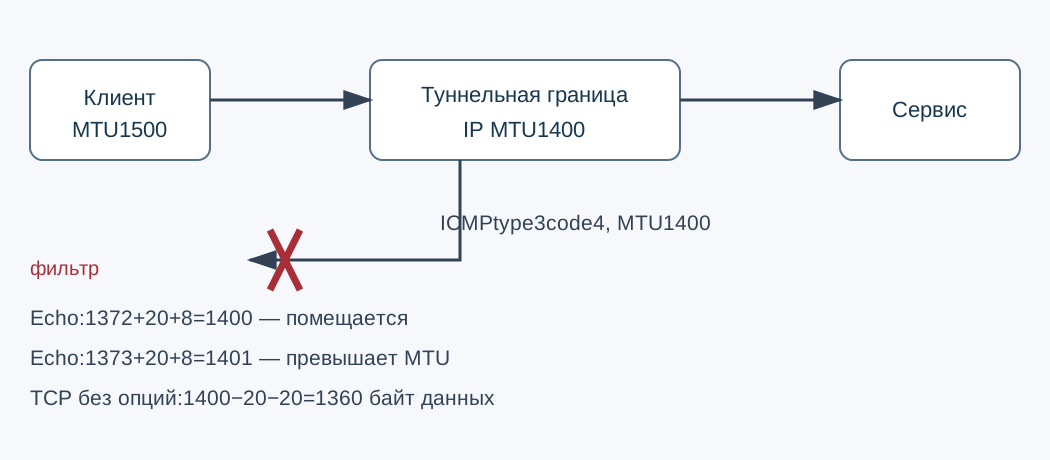
Разбор пакетов
Для Echo считаем весь IPv4-пакет: полезная нагрузка + 8 + 20. При 1372 получается 1400, при 1373 — 1401. Поэтому в заданной модели первая проба помещается, а вторая превышает предел на один байт. В таблице приложения эти расчёты сохранены по отдельным строкам.
Для TCP без опций верхняя оценка полезной нагрузки при PMTU 1400 — 1400 − 20 − 20 = 1360 байт. Это расчёт для оговорённых заголовков. При опциях IPv4 или TCP фактическая полезная нагрузка, помещающаяся в тот же пакет, уменьшается. Например, дополнительные 12 байт TCP-опций оставляют 1348 байт данных. Не путай этот расчёт с обещанием, что объявленный MSS сам включает опции.
Небольшие SYN, SYN-ACK и ACK могут помещаться в путь, а дальнейшие большие IP-пакеты с DF — нет. Если отправитель не получает сообщение о пределе и не использует иной работающий механизм обнаружения, он может повторять слишком большие пакеты. Так возникает наблюдаемая остановка передачи при успешном соединении. Сам по себе этот симптом всё ещё не уникален: похожие потери бывают из-за политик и других неисправностей.
В RFC 1191 описана связь DF, сообщения о необходимости фрагментации и обновления оценки PMTU. Для IPv6 используй отдельно RFC 8201. В этом кейсе адреса и поля именно IPv4.
Как проверить гипотезу
Сначала сравни направление, адреса и точки наблюдения. Захват на клиенте и захват после туннеля могут показывать разные уровни инкапсуляции. По размеру Ethernet-кадра нельзя без разбора заголовков подставить число в формулу IP. Материалы Wireshark об Ethernet помогают не смешивать эти представления.
Затем сопоставь маленький рабочий пакет, первый неработающий размер и сообщение на границе. Проверь, действительно ли ICMP относится к нужному потоку, а не к соседнему соединению. Сверь счётчик или журнал конкретного правила обратного пути. Если правила недоступны твоей роли, запроси проверку у владельца участка, передав безопасные признаки потока.
Отдельно проверь альтернативы: разрешён ли нужный порт, правильно ли выбран адрес, одинаков ли путь, не меняется ли поведение из-за балансировки. Успех маленького пакета не исключает все ACL, а размерный порог без захвата не доказывает блокировку именно ICMP.
Для Windows в согласованной тестовой сети последовательность проб по одному разрешённому IPv4-адресу может использовать ping /4 /n 2 /f /l 1372 АДРЕС и затем размер 1373. Это текстовые образцы с заменяемым адресом, не исполняемый скрипт. Microsoft документирует параметры ping: /l относится к данным Echo, /f — к DF в IPv4. Эти команды здесь не запускались; результаты упражнения заданы CSV.
Исправление и критерий результата
Предложи согласованно восстановить необходимую обратную сигнализацию PMTUD или проверить корректную настройку MTU/MSS на соответствующей границе. Точное изменение зависит от туннеля, политики безопасности и платформы. «Разрешить весь ICMP везде» не является обязательным решением; нужны конкретный тип, направление и согласованные правила.
Если выбран MSS clamping, объясни предел: он относится к TCP и не исправляет автоматически UDP или все маршруты. Если уменьшаешь интерфейсный MTU, оцени затронутый трафик и обе стороны. Документация Arista по L3 MTU показывает зависимость настройки от интерфейса и области действия. Juniper описывает ICMP и ограничения его обработки; конкретный лимит и фильтр надо сверять на своей платформе.
До изменения запиши текущую конфигурацию и согласованный способ возврата. После — повтори тот же контролируемый набор: обнаружение предела, завершённую передачу данных нужного размера, наличие ожидаемых сообщений и отсутствие новых потерь в соседних сценариях. Один удачный большой ping не заменяет проверку полезной передачи.
Реплика кандидата:
По данным упражнения подтверждён размерный предел 1400 и потеря обратного сообщения о нём. Предложу исправление на установленной границе и проверю полный путь после изменения. На рабочей сети сначала подтвержу те же свидетельства: не буду уменьшать MTU случайно выбранного интерфейса только потому, что страница долго открывается.
Что проверено в приложении
CSV содержит полные поля учебных проб, включая версии IP, размеры заголовков, полезную нагрузку, DF и ожидаемый результат. python3 verify.py проверяет расчёты и связь наблюдений с выводом. python3 negative_control.py изменяет размер в отдельной копии и подтверждает ненулевой выход испорченной проверки. Проверки работают также с PYTHONOPTIMIZE=1.
Это арифметическая и логическая проверка синтетического набора. В ней нет реального захвата, отправки пакетов или проверки Windows CLI. На интервью назови эту границу прямо, затем переходи к своей фактической сети и разрешённым инструментам. Так ты покажешь одновременно знание протокола и способность не менять инфраструктуру по недоказанному диагнозу.